¿Cómo pueden las empresas proteger las integraciones de IA en SaaS, API y servicios de terceros?
Published:
Niall Browne
Summary
Las integraciones de IA pueden generar riesgos de seguridad ocultos cuando los copilotos, agentes, API, conectores SaaS y servidores MCP heredan permisos amplios, acceden a datos confidenciales o envían información a destinos no confiables. Este artículo explica cómo las empresas pueden proteger toda la cadena de conexión mediante el mapeo de identidades, permisos, acceso a datos, confianza en el destino y acciones en tiempo de ejecución, en lugar de evaluar cada integración de forma aislada.
Key Takeaways
Proteja toda la cadena de conexión de IA: recurso de IA, identidad, permiso, datos o sistema, destino y acción.
Descubra continuamente las integraciones de IA, tanto autorizadas como no autorizadas, incluidas las funciones de IA integradas, complementos, API y servidores MCP.
Resuelva la identidad detrás de cada integración y evalúe los permisos efectivos que hereda.
Aplique el principio de menor privilegio a los alcances de OAuth, permisos de API y cuentas de servicio.
Clasifique los datos a los que puede acceder cada integración y evalúe a dónde se pueden enviar dichos datos.
Separe las acciones de bajo riesgo de las de alto impacto en lugar de tratar todo el conector como un único nivel de riesgo.
Supervise continuamente los nuevos dominios, cambios de permisos, cambios de identidad, llamadas a herramientas inusuales y desviaciones en la configuración.
Exija propietarios designados, fechas de revisión y rutas de revocación probadas para las integraciones importantes.
Utilice una puntuación de riesgo contextual basada en privilegios, sensibilidad de los datos, autonomía, confianza en el destino, criticidad empresarial y radio de impacto.
Convierta las políticas en acciones en tiempo de ejecución, tales como permitir, supervisar, requerir aprobación, restringir, poner en cuarentena, revocar o bloquear.
La IA empresarial rara vez opera por sí sola. Un copiloto puede conectarse a Microsoft 365, Salesforce, GitHub, un almacén de datos, API internas, extensiones de navegador, proveedores de modelos y servicios de automatización de terceros. Cada conexión puede hacer que la IA sea más útil, pero también amplía la cantidad de identidades, permisos, rutas de datos y dependencias externas que los equipos de seguridad deben comprender.
El riesgo no es que las integraciones sean intrínsecamente inseguras. El riesgo es que las integraciones de IA a menudo se aprueban como funciones individuales mientras que su autoridad combinada nunca se evalúa como una cadena operativa única. Un asistente aparentemente inofensivo puede convertirse en uno de alto riesgo cuando hereda una concesión de OAuth privilegiada, accede a datos confidenciales y puede enviar resultados a un destino externo.
El 5 pasos para descubrir, evaluar y prevenir la IA de alto riesgo video proporciona una secuencia operativa útil para este problema: descubrir el recurso de IA, identificar la identidad detrás de él, mapear sus conexiones y alcance de datos, medir el riesgo en contexto y prevenir la acción de alto riesgo.
Una segunda referencia útil es el Guía de seguridad para IA empresarial, lo que refuerza por qué el descubrimiento sin contexto de identidad y conexión está incompleto.
Este artículo explica cómo los equipos de seguridad pueden aplicar ese modelo específicamente a integraciones de SaaS, API, conectores e IA de terceros, sin dejar de habilitar flujos de trabajo empresariales útiles.
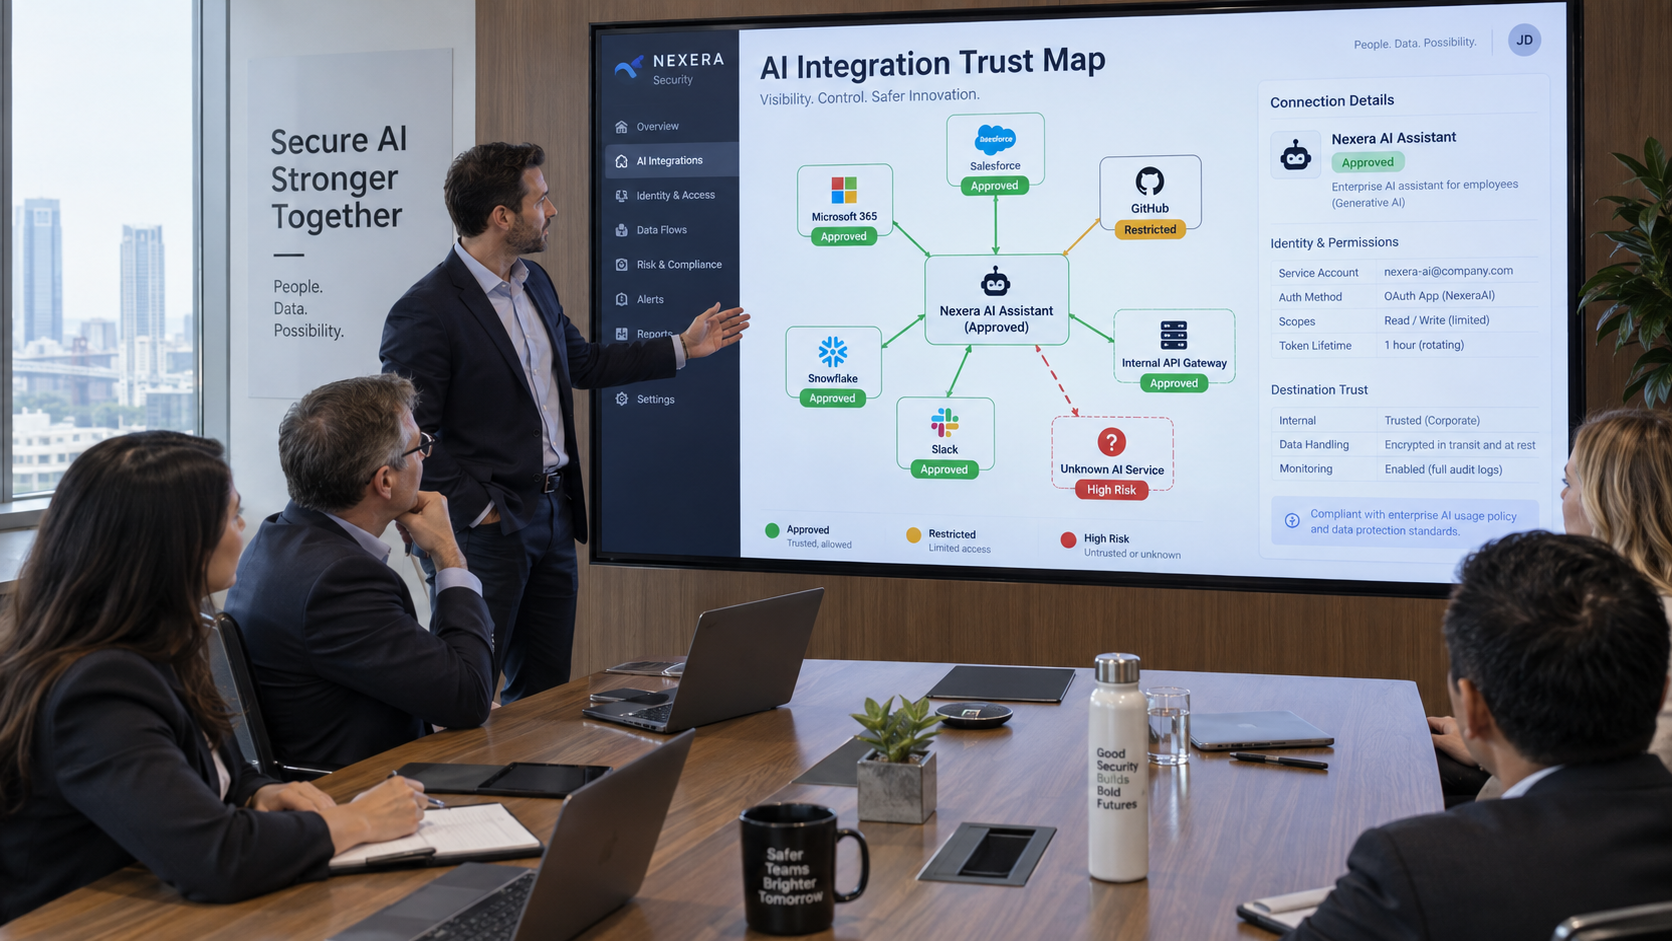
Figura 1. El riesgo de la integración de IA se vuelve visible cuando la organización mapea el recurso de IA, su identidad, el alcance de los permisos, los sistemas conectados y la confianza en el destino en una sola vista.
Respuesta directa: asegure la cadena de conexión, no solo la aplicación de IA
Las empresas deben asegurar las integraciones de IA tratando cada conexión como una cadena de autoridad: recurso de IA -> identidad -> permiso -> datos o sistema -> destino externo -> acción. Cada eslabón debe tener un propietario designado, un propósito comercial definido, un conjunto mínimo de permisos requeridos y un punto de monitoreo o cumplimiento.
El objetivo no es crear una barrera de adquisición lenta para cada llamada a la API. El objetivo es hacer que las combinaciones riesgosas sean visibles y controlables. Una integración de solo lectura de bajo riesgo a datos públicos puede aprobarse rápidamente. Un conector que pueda exportar registros de clientes, modificar sistemas de producción o llamar a un servicio externo desconocido debe recibir una revisión y un proceso de cumplimiento muy diferentes.
Por qué las integraciones de IA crean un problema de seguridad diferente
Las integraciones tradicionales suelen ser invocadas por una lógica de aplicación determinista. Los agentes y copilotos de IA introducen una capa de decisión en tiempo de ejecución. El modelo puede decidir qué herramienta llamar, cuándo llamarla, qué datos recuperar y cómo combinar los resultados. Esto significa que un conector puede estar técnicamente aprobado mientras que un uso particular del mismo sigue siendo inseguro.
La guía de seguridad para agentes y MCP de AIBound hace explícita esta distinción: la consecuencia de seguridad de un agente está definida por las herramientas que puede llamar y la identidad con la que las llama. Para las integraciones, esto significa que los equipos de seguridad deben evaluar tanto los permisos en el momento de la configuración como el comportamiento en tiempo de ejecución.
1. Descubra cada integración de IA, incluidas las que nadie registró
El primer control es el inventario. Los equipos de seguridad necesitan descubrir conexiones de IA autorizadas y no autorizadas en navegadores, terminales, redes, entornos en la nube, productos SaaS, herramientas de desarrollo, plataformas de automatización, API de modelos, complementos y servidores MCP.
El inventario debe incluir el recurso de IA, el nombre del conector o integración, el proveedor, el propietario, los usuarios, el método de autenticación, los alcances de OAuth, los permisos de API, los sistemas conectados, las categorías de datos accesibles, los dominios externos, el entorno, el estado de aprobación y la última actividad observada.
Las funciones de IA integradas merecen una atención especial porque pueden aparecer en productos aprobados antes de que existiera la capacidad de IA. Una aplicación SaaS puede añadir un copiloto, un agente o una integración de modelo externo sin necesidad de una nueva compra o implementación. Por lo tanto, el descubrimiento debe ser continuo, no limitado solo a la adquisición.
2. Resuelva la identidad detrás de la integración
Cada integración de IA actúa a través de una identidad. Puede utilizar una cuenta de empleado designada, una cuenta de servicio, una aplicación OAuth, una clave de API, una identidad de carga de trabajo o un rol en la nube. Esa identidad determina el alcance real del flujo de trabajo de la IA.
Los equipos de seguridad deben preguntar si la identidad es compartida, si sus credenciales son de larga duración, si el propietario sigue siendo válido, si ha heredado permisos y si puede crear o delegar nuevos accesos. La misma aplicación de IA puede ser de bajo riesgo cuando se conecta a través de una cuenta de solo lectura y de alto riesgo cuando se conecta a través de una identidad de servicio con privilegios administrativos.
El enfoque de seguridad de identidad de AIBound es útil porque mapea cada recurso de IA con la identidad con la que se ejecuta y luego rastrea lo que esa identidad puede alcanzar. Esa relación convierte una revisión de integración abstracta en un análisis concreto del radio de impacto.
3. Revisar los alcances de OAuth y API bajo el principio de menor privilegio
Los alcances de OAuth y los permisos de API son una de las formas más rápidas en que el riesgo de integración aumenta silenciosamente. Los equipos suelen aceptar alcances amplios solicitados por los proveedores porque, de lo contrario, el conector no funciona durante la configuración. Esos alcances pueden permanecer mucho tiempo después de que el caso de uso original haya cambiado.
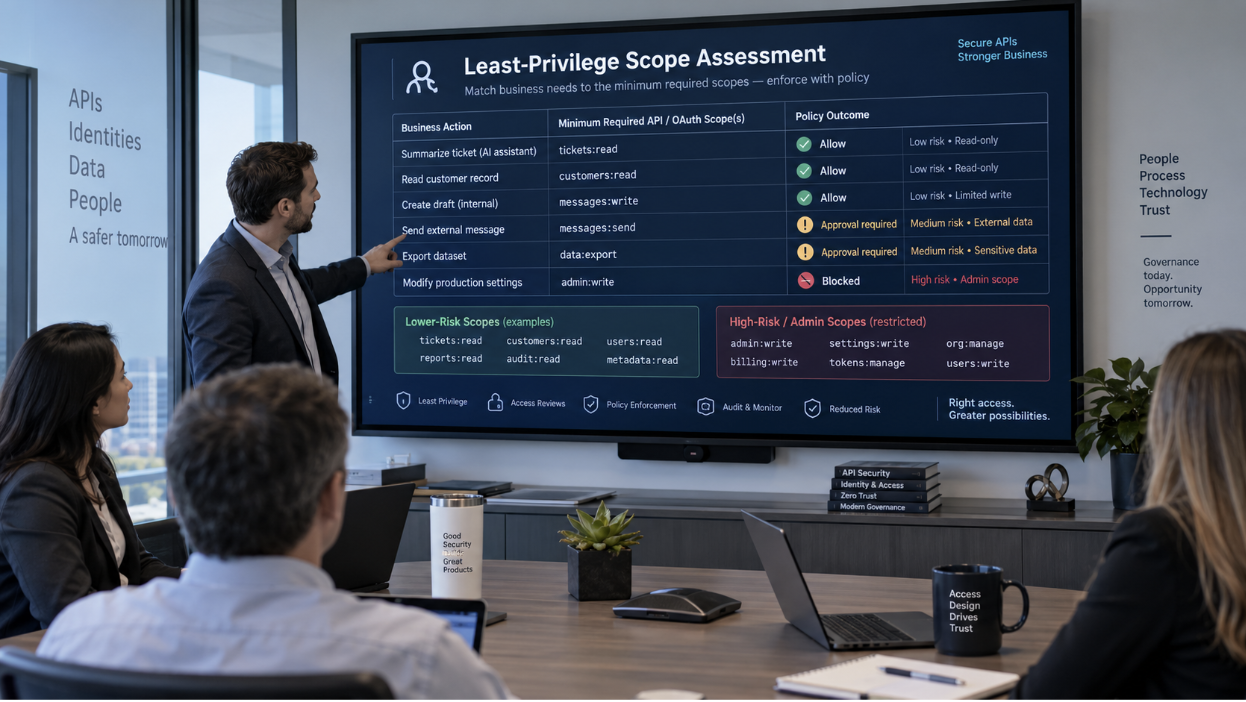
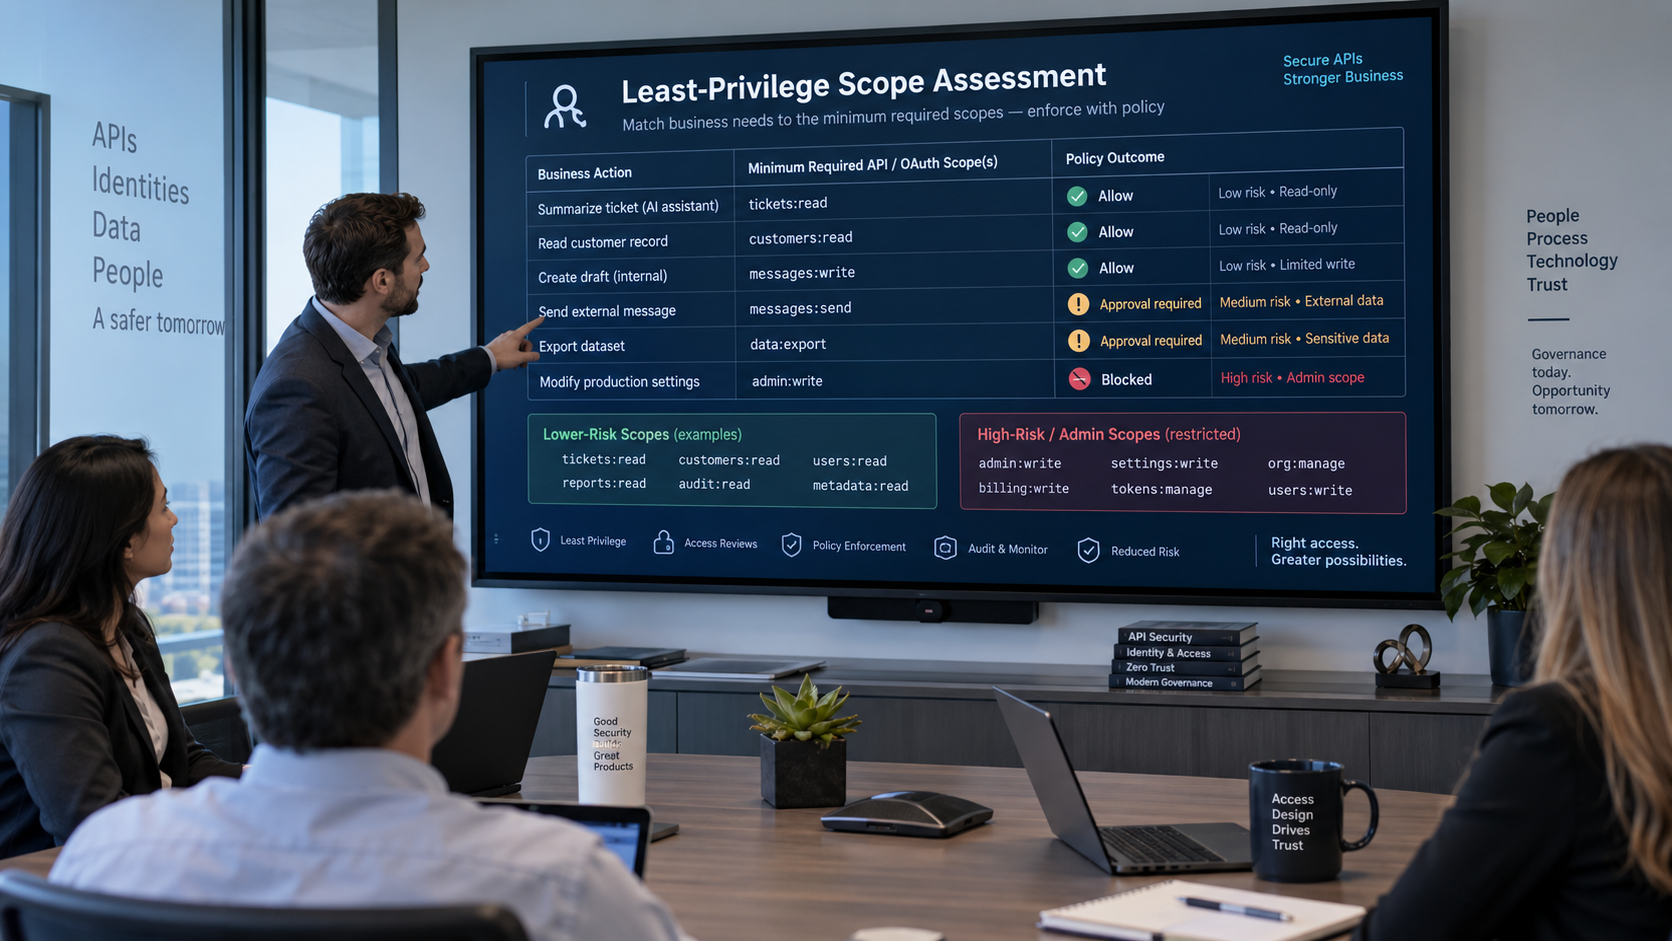
La revisión debe asignar cada acción empresarial al permiso mínimo requerido. Si la IA solo necesita buscar registros de clientes, no debería recibir también derechos de exportación o de administración de usuarios. Si solo redacta un mensaje, el envío externo puede mantenerse detrás de un punto de control de aprobación.
Ponga a prueba el principio de menor privilegio. Elimine un alcance a la vez, confirme que el flujo de trabajo sigue funcionando y documente el conjunto mínimo final en lugar de confiar en el paquete de permisos predeterminado del proveedor.
4. Clasificar los datos a los que puede acceder la integración
La seguridad de la integración es inseparable de la seguridad de los datos. Un conector que accede a contenido público es diferente de uno que puede recuperar información de identificación personal (PII) de clientes, código fuente, registros financieros, datos de empleados, credenciales o documentos legales.
Asigne la clasificación de datos tanto a las rutas de lectura como a las de escritura. Un agente de IA puede ser capaz de leer una fuente sensible y escribir el resultado en una aplicación diferente. Por lo tanto, el riesgo depende de la ruta completa, no solo del primer sistema de la cadena.
El modelo de prevención de fugas de datos de AIBound enfatiza las políticas conscientes del destino. Los mismos datos pueden ser aceptables cuando permanecen dentro de un destino empresarial aprobado e inaceptables cuando fluyen hacia una cuenta de IA personal, una API desconocida o un servidor MCP no revisado.
5. Evaluar la confianza en destinos de terceros
Un conector puede transmitir datos a través de múltiples servicios externos. Los equipos de seguridad deben comprender qué dominios reciben los datos, si hay subprocesadores involucrados, dónde se retienen los datos, si el contenido se utiliza para mejorar el modelo y si el destino admite controles empresariales como SSO, registro, configuración de retención y aislamiento de inquilinos.
La confianza en el destino no debe ser un cuestionario de una sola vez. El comportamiento del proveedor, las listas de subprocesadores, los proveedores de modelos y la arquitectura del producto cambian. La organización necesita una forma de reevaluar la confianza cuando esas dependencias cambian.
Para integraciones de alto impacto, los contratos también deben definir las responsabilidades de seguridad, las expectativas de notificación de incidentes, el manejo de datos, las obligaciones de eliminación y la capacidad de revocar o terminar la conexión.
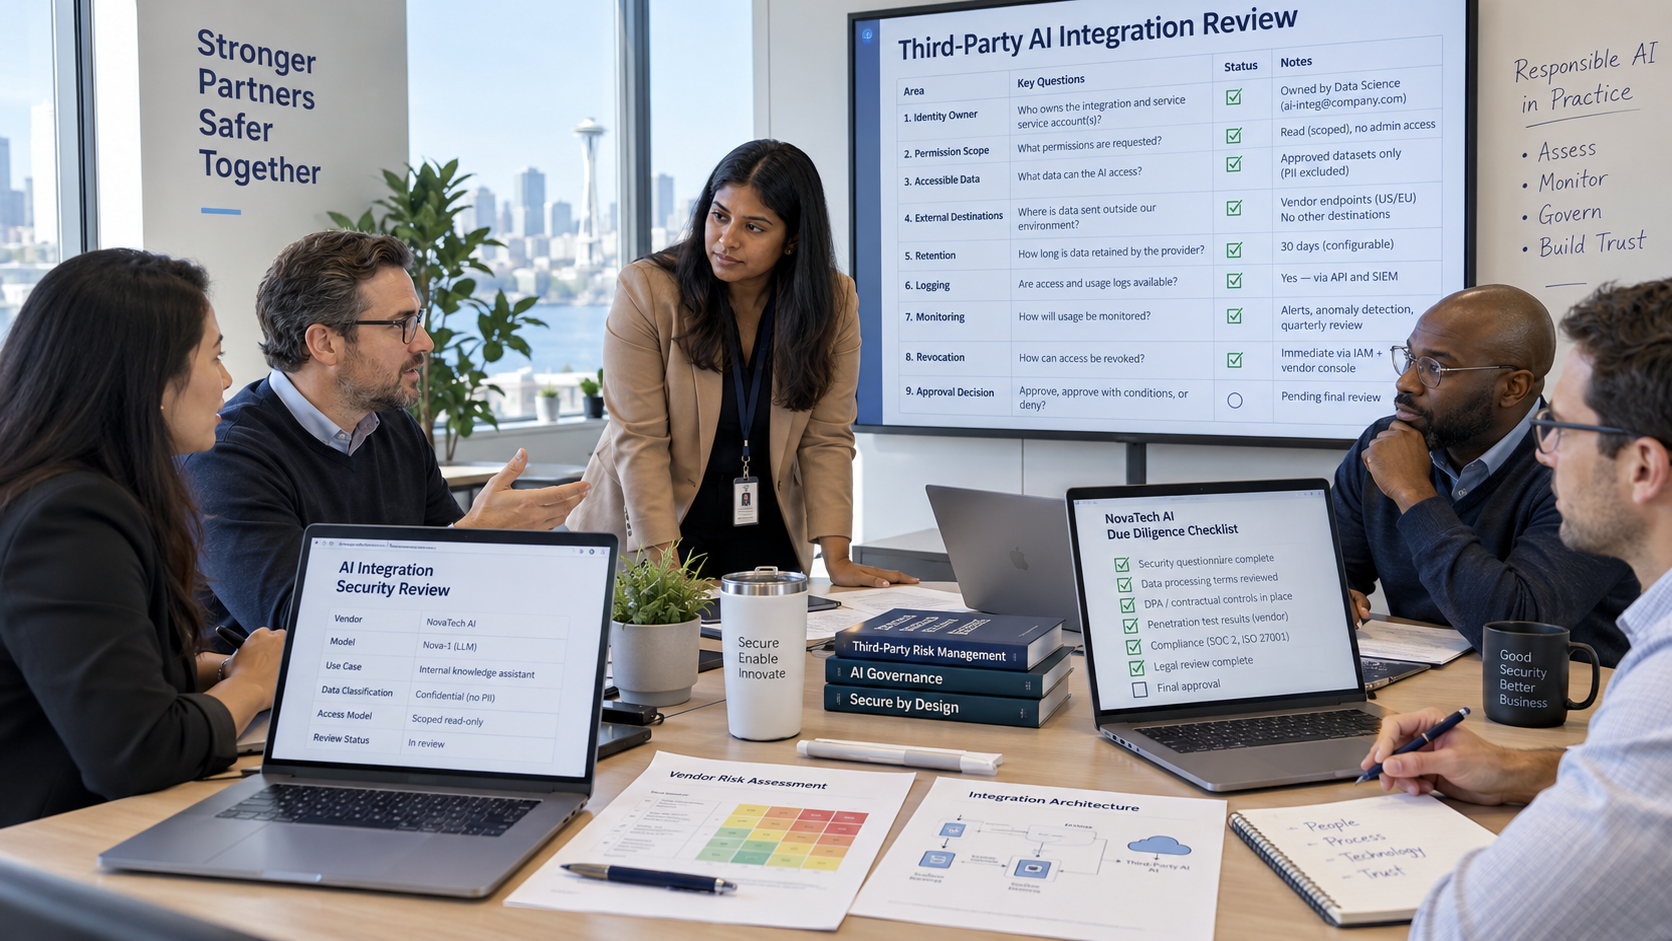
Figura 2. Una revisión de terceros repetible debe evaluar la identidad, el alcance de los permisos, el acceso a los datos, los destinos externos, la retención, el monitoreo y la revocación antes de la aprobación.
6. Separar el acceso de bajo riesgo de las acciones de alto impacto
Una sola integración puede admitir acciones inofensivas y de alto impacto. Los equipos de seguridad deben evitar una decisión general para todo el conector. Las consultas de solo lectura, la creación de borradores, el envío externo, la exportación masiva, los cambios de permisos y las acciones destructivas deben tener tratamientos de política separados.
Las acciones de bajo impacto a menudo pueden ejecutarse de forma autónoma. Las acciones de impacto medio pueden requerir monitoreo, orientación o confirmación. Las acciones de alto impacto deben requerir una aprobación más estricta, un alcance más limitado o un bloqueo directo, según el contexto.
Este modelo a nivel de acción preserva la productividad porque los usuarios conservan las partes seguras de la integración en lugar de perder toda la herramienta.
7. Monitorear las llamadas a herramientas en tiempo de ejecución y los cambios de conexión
La revisión de la configuración no es suficiente porque el comportamiento de la IA cambia durante la ejecución. Los equipos deben supervisar los nuevos conectores, las nuevas concesiones de OAuth, los dominios recién observados, la frecuencia inusual de llamadas a herramientas, la recuperación inesperada de datos, los aumentos de alcance, los cambios de identidad y las acciones que se desvíen del propósito comercial aprobado.
El enfoque de aplicación de políticas de AIBound es relevante aquí porque conecta el contexto de riesgo con acciones como alertar, orientar, derivar para revisión, restringir el acceso o bloquear. El principio clave es que la aplicación debe ser coherente y explicable, no improvisada durante un incidente.
La supervisión continua también detecta la desviación de la integración: una conexión que antes era aceptable puede convertirse en un riesgo alto tras una actualización del proveedor, una ampliación de permisos, una nueva fuente de datos o un cambio en la autonomía del agente de IA.
Figura 3. El diseño de privilegios mínimos asigna las acciones comerciales a los alcances de OAuth o API mínimos requeridos, manteniendo al mismo tiempo las acciones de alto impacto bajo controles de aprobación o bloqueo.
8. Exija propietarios, fechas de revisión y rutas de revocación
Toda integración de IA importante debe tener un propietario comercial y un propietario técnico. El propietario comercial confirma que el caso de uso sigue siendo relevante. El propietario técnico confirma que la identidad, los permisos, el acceso a los datos y los controles de supervisión siguen siendo adecuados.
Las fechas de revisión deben basarse en el riesgo. Una integración de solo lectura a datos públicos puede requerir solo una confirmación periódica. Una integración autónoma con datos confidenciales y acceso de escritura externo debe revisarse con mucha más frecuencia y reevaluarse automáticamente cuando cambie su configuración.
Pruebe la revocación antes de que ocurra un incidente. Los equipos deben saber cómo desactivar el conector, revocar tokens de OAuth, rotar secretos, bloquear destinos, eliminar alcances, suspender la identidad del servicio y conservar registros sin esperar al soporte del proveedor.
9. Utilice una puntuación de riesgo de integración que explique el porqué
Una puntuación de riesgo de integración de IA útil debe incluir el privilegio de identidad, la sensibilidad de los datos, la amplitud de los permisos, la exposición externa, la autonomía, la confianza en el proveedor, la importancia crítica para el negocio y el radio de impacto. También debe mostrar qué factores están impulsando la puntuación para que el propietario sepa qué cambiar.
Por ejemplo, un conector puede ser de alto riesgo porque combina datos confidenciales con permisos de exportación y un destino externo desconocido. Eliminar el alcance de exportación o aprobar el destino puede reducir significativamente el riesgo sin necesidad de desactivar la integración.
10. Convierta la política en decisiones en tiempo de ejecución
El paso final es hacer que la política sea operativa. El programa de seguridad debe definir qué sucede cuando aparece una condición de integración arriesgada. Las posibles acciones incluyen permitir, supervisar, orientar al usuario, requerir aprobación, restringir el alcance, poner en cuarentena, revocar un token, bloquear un destino, abrir un ticket o desactivar el conector.
La respuesta debe ser proporcional al riesgo. Que algo sea nuevo o desconocido no significa automáticamente que sea malicioso. El modelo de aplicación de políticas de AIBound admite explícitamente respuestas más leves antes de llegar al bloqueo, lo cual es útil para las organizaciones que intentan gobernar la IA sin convertirse en el departamento del "no".
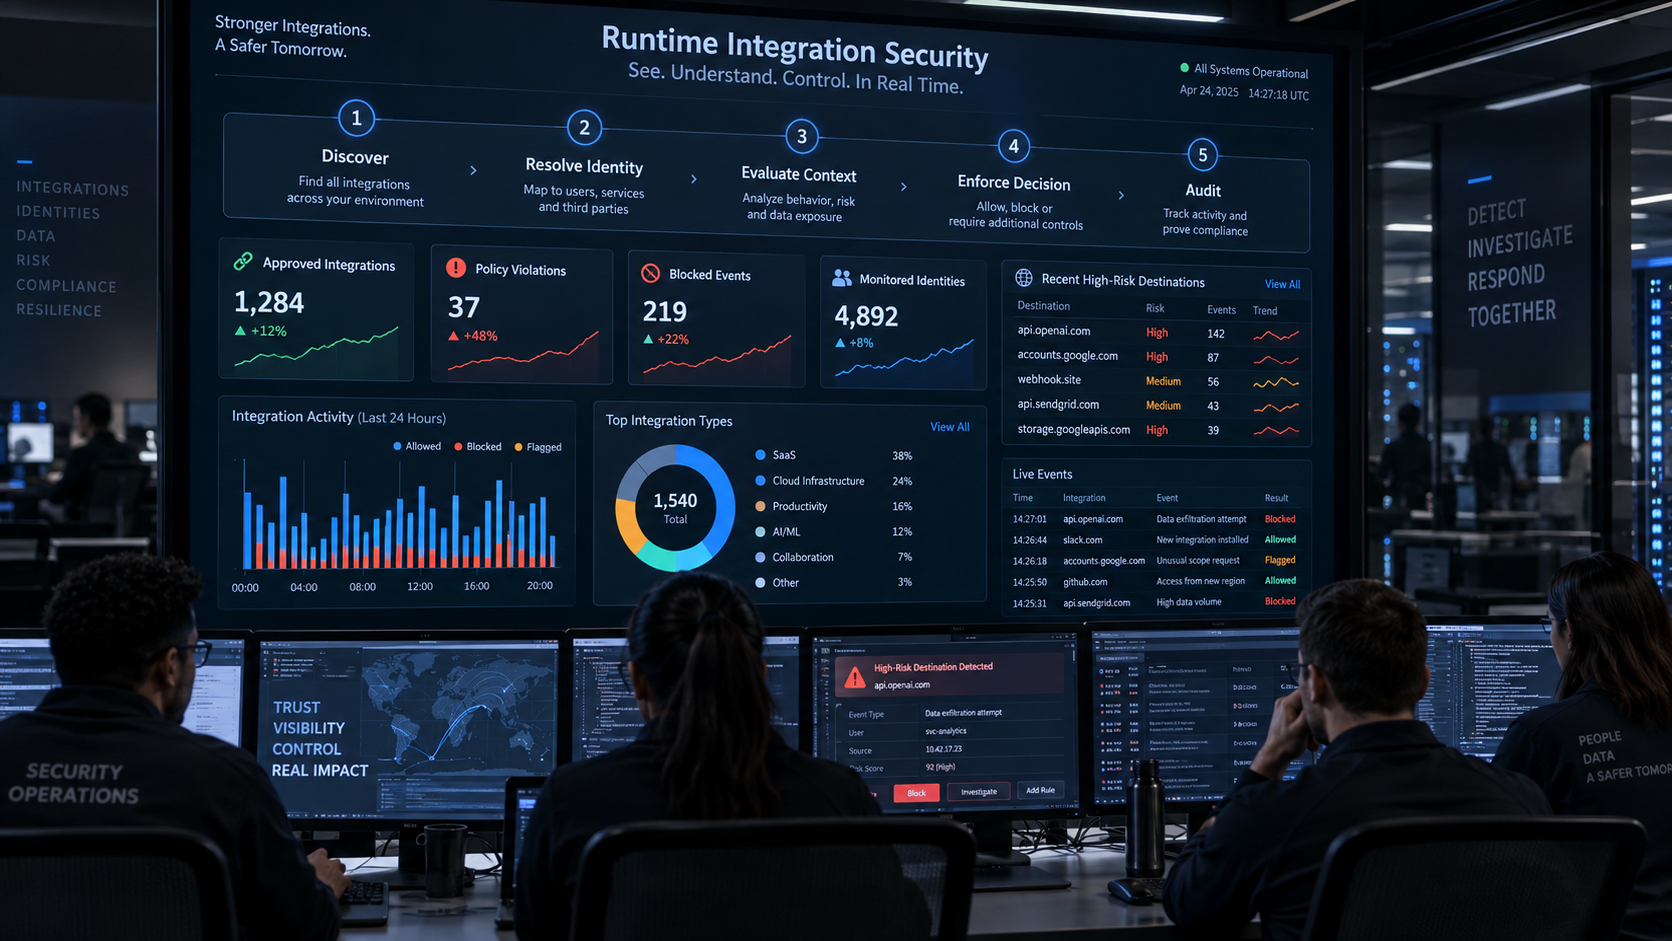
Figura 4. La seguridad de la integración en tiempo de ejecución debe descubrir, resolver la identidad, evaluar el contexto, aplicar una decisión proporcional y conservar un registro de auditoría de forma continua.
Un plan práctico de 30 días para la seguridad de la integración de IA
Inventaríe las aplicaciones de IA, conectores, complementos, API, servidores MCP e integraciones de modelos externos que ya están en uso.
Asigne responsables y determine las identidades, aplicaciones OAuth, claves de API y cuentas de servicio detrás de cada conexión.
Priorice las integraciones que manejen datos confidenciales, tengan permisos de escritura amplios, se conecten a destinos externos o realicen acciones autónomas.
Revise los alcances (scopes) de OAuth y elimine los permisos que no sean necesarios para el caso de uso aprobado.
Clasifique las fuentes de datos conectadas y defina categorías de confianza para los destinos.
Cree reglas de respuesta para nuevos dominios, aumentos de alcance, movimiento de datos de alto riesgo e integraciones sin responsable asignado.
Pruebe la revocación de tokens, la desactivación de conectores y la conservación de registros para integraciones de alto impacto.
Establezca una revisión de acceso recurrente y supervise continuamente la desviación de la configuración.
Métricas que los CISO deben seguir
Total de integraciones de IA descubiertas frente a las registradas formalmente.
Porcentaje con responsables técnicos y de negocio designados.
Integraciones que utilizan identidades privilegiadas, compartidas o de larga duración.
Número de alcances (scopes) de OAuth excesivos eliminados.
Integraciones con acceso a datos confidenciales o regulados.
Destinos externos desconocidos o aún no aprobados.
Acciones de alto impacto protegidas por aprobación humana.
Tiempo medio para revocar o restringir una integración de riesgo.
Cambios en la configuración o en los permisos detectados tras la aprobación.
Porcentaje de integraciones con registros de auditoría completos.
Preguntas frecuentes
¿Son siempre de alto riesgo las integraciones de IA de terceros?
No. El riesgo depende de la identidad, el alcance de los permisos, el acceso a los datos, la confianza en el destino, la autonomía y el impacto en el negocio. Una integración limitada de solo lectura puede ser de bajo riesgo, mientras que el mismo proveedor puede convertirse en un riesgo alto si cuenta con una identidad privilegiada y un amplio acceso de escritura externa.
¿Deberían las empresas bloquear automáticamente las integraciones de IA desconocidas?
No siempre. Las empresas deben descubrir las integraciones desconocidas y enviarlas a revisión. El bloqueo inmediato es más apropiado cuando la integración combina condiciones claramente inaceptables, como acceso a credenciales, exfiltración de datos confidenciales, permisos destructivos o un destino que no es de confianza.
¿Con qué frecuencia deben revisarse los alcances de OAuth?
La frecuencia de revisión debe ajustarse al riesgo, pero los alcances también deben reevaluarse automáticamente cuando aparezcan nuevos permisos, cambien los propietarios, se actualicen los conectores o varíe el propósito comercial.
¿La seguridad de las integraciones reemplaza a las herramientas existentes de IAM o seguridad de API?
No. Los controles de IAM, seguridad de API, DLP, endpoints, red y nube siguen siendo importantes. La capa específica de IA correlaciona sus señales en torno al recurso de IA y su comportamiento en tiempo de ejecución para que la organización pueda comprender la cadena de riesgo completa.
Conclusión
La seguridad de las integraciones de IA no es un ejercicio de revisión de proveedores ni se resuelve aprobando una lista de aplicaciones. El verdadero límite de seguridad es la cadena de conexión entre el recurso de IA, la identidad que utiliza, los permisos que recibe, los datos a los que puede acceder, el destino con el que puede comunicarse y las acciones que puede realizar.
Las empresas que descubren continuamente estas conexiones, aplican el principio de menor privilegio, evalúan la confianza en el destino, supervisan el comportamiento en tiempo de ejecución y aplican respuestas proporcionales pueden respaldar la adopción de la IA sin aceptar riesgos de integración invisibles.
El modelo de plano de control de AIBound está diseñado en torno a esta visión conectada: descubrir la IA, resolver la identidad, mapear los datos y las conexiones, medir el riesgo con contexto y prevenir acciones de alto riesgo antes de que tengan impacto.