¿Cómo pueden las empresas proteger las extensiones de navegador con IA antes de que expongan datos confidenciales?
Published:
Niall Browne
Summary
Las extensiones de navegador con IA crean un riesgo de seguridad oculto porque operan dentro de las mismas sesiones de navegador que los empleados utilizan para acceder a registros de CRM, sistemas financieros, código fuente, consolas en la nube y documentos internos. Este artículo explica cómo las empresas pueden proteger las extensiones de navegador con IA mediante el descubrimiento de extensiones instaladas, la inspección de permisos, el mapeo de acceso a identidades y datos, la evaluación de destinos de IA, la aplicación de puntuación de riesgo contextual y el monitoreo de la desviación de permisos a lo largo del tiempo.
Key Takeaways
Las extensiones de navegador con IA deben gestionarse como rutas de datos e identidad, no solo como complementos del navegador.
Los empleados pueden instalar rápidamente extensiones de IA para redactar textos, investigar, programar, tomar notas de reuniones, resumir información y optimizar flujos de trabajo de ventas, a menudo sin pasar por una revisión de adquisiciones tradicional.
El riesgo principal es que una extensión pueda ejecutarse dentro de una sesión de navegador donde el usuario ya está autenticado en sistemas confidenciales.
Los equipos de seguridad deben descubrir continuamente las extensiones relacionadas con la IA en Chrome, Edge, Firefox y entornos de navegador gestionados.
La revisión de extensiones debe incluir el ID de la extensión, el editor, la versión, la fuente de instalación, los usuarios activos, los permisos, el acceso al host, el perfil del navegador y el contexto del dispositivo.
Los permisos amplios de host, las API de navegador privilegiadas, los scripts de contenido, el acceso al portapapeles, el acceso a pestañas, las cookies, las descargas, el almacenamiento, los permisos de scripting y las solicitudes web deben activar una revisión más profunda.
El riesgo de una extensión de navegador con IA depende de la combinación de permisos, identidad del usuario, acceso a sitios confidenciales, destino de la IA, clasificación de datos y propósito comercial.
Una extensión legítima puede convertirse en un riesgo alto si puede leer páginas confidenciales, operar bajo una sesión de usuario privilegiada o enviar datos a un servicio de IA no aprobado.
Las empresas deben utilizar controles proporcionales en lugar de prohibiciones generales, incluyendo el acceso para usuarios aprobados, restricciones de dominios confidenciales, requisitos de cuentas de IA corporativas, cuarentena, bloqueo y excepciones temporales.
La aprobación no debe ser permanente. Los cambios de versión, los nuevos permisos, los nuevos puntos finales, los cambios de editor y el aumento del uso en sitios confidenciales deben activar una nueva revisión.
Las extensiones de navegador con IA se están convirtiendo en una de las formas más fáciles para que la inteligencia artificial entre en una empresa. Un empleado puede instalar una extensión que resuma páginas web, reescriba correos electrónicos, investigue cuentas, explique código, capture notas de reuniones o envíe texto seleccionado a un modelo de IA en minutos. El beneficio comercial es obvio. El desafío de seguridad es que la extensión puede situarse directamente dentro de la sesión del navegador donde los empleados ya acceden a registros de CRM, paneles financieros, repositorios de código, sistemas de soporte, documentos internos y consolas de administración en la nube.
AIBound describe las extensiones de navegador como parte de la superficie de ataque oculta de la IA porque pueden aparecer sin el rastro de adquisición asociado con el SaaS tradicional. Su Detección de IA en la sombra y Descubrimiento de IA las capacidades definen correctamente el primer requisito: los equipos de seguridad necesitan saber qué extensiones de IA existen antes de poder decidir si el acceso es aceptable.
El mismo tema aparece en el tutorial de YouTube de AIBound, que enfatiza el paso del descubrimiento a la identidad, la conexión, el riesgo y la prevención. Para las extensiones de navegador, esa secuencia es especialmente útil porque el nombre de la extensión rara vez explica la exposición real. La seguridad debe comprender qué páginas puede leer la extensión, qué privilegios de navegador posee, qué identidad de usuario está activa, qué datos están presentes y hacia dónde pueden viajar esos datos.
Respuesta directa: Gobierne la extensión como una ruta de datos e identidad, no solo como un complemento del navegador
Las empresas pueden proteger las extensiones de IA del navegador tratando cada extensión como una ruta gobernada entre la sesión del navegador del empleado y un destino de IA. Esto significa descubrir continuamente las extensiones instaladas, inspeccionar los permisos solicitados y el acceso a los hosts, asignar la extensión al usuario activo y al propósito comercial, clasificar los datos visibles en el navegador, evaluar la confianza del destino, aplicar una decisión de riesgo contextual y monitorear futuras actualizaciones en busca de cambios en los permisos o el comportamiento.
Un programa de extensiones seguro no debería comenzar con una prohibición general. Muchas extensiones generan un valor de productividad real, y prohibir todas las capacidades de IA puede empujar a los empleados hacia cuentas personales o dispositivos no gestionados. El enfoque más sólido es hacer que la aprobación sea específica: ¿qué extensión, para qué usuarios, en qué sitios, con qué permisos, enviando qué datos a qué destino, bajo qué controles de monitoreo y revocación?
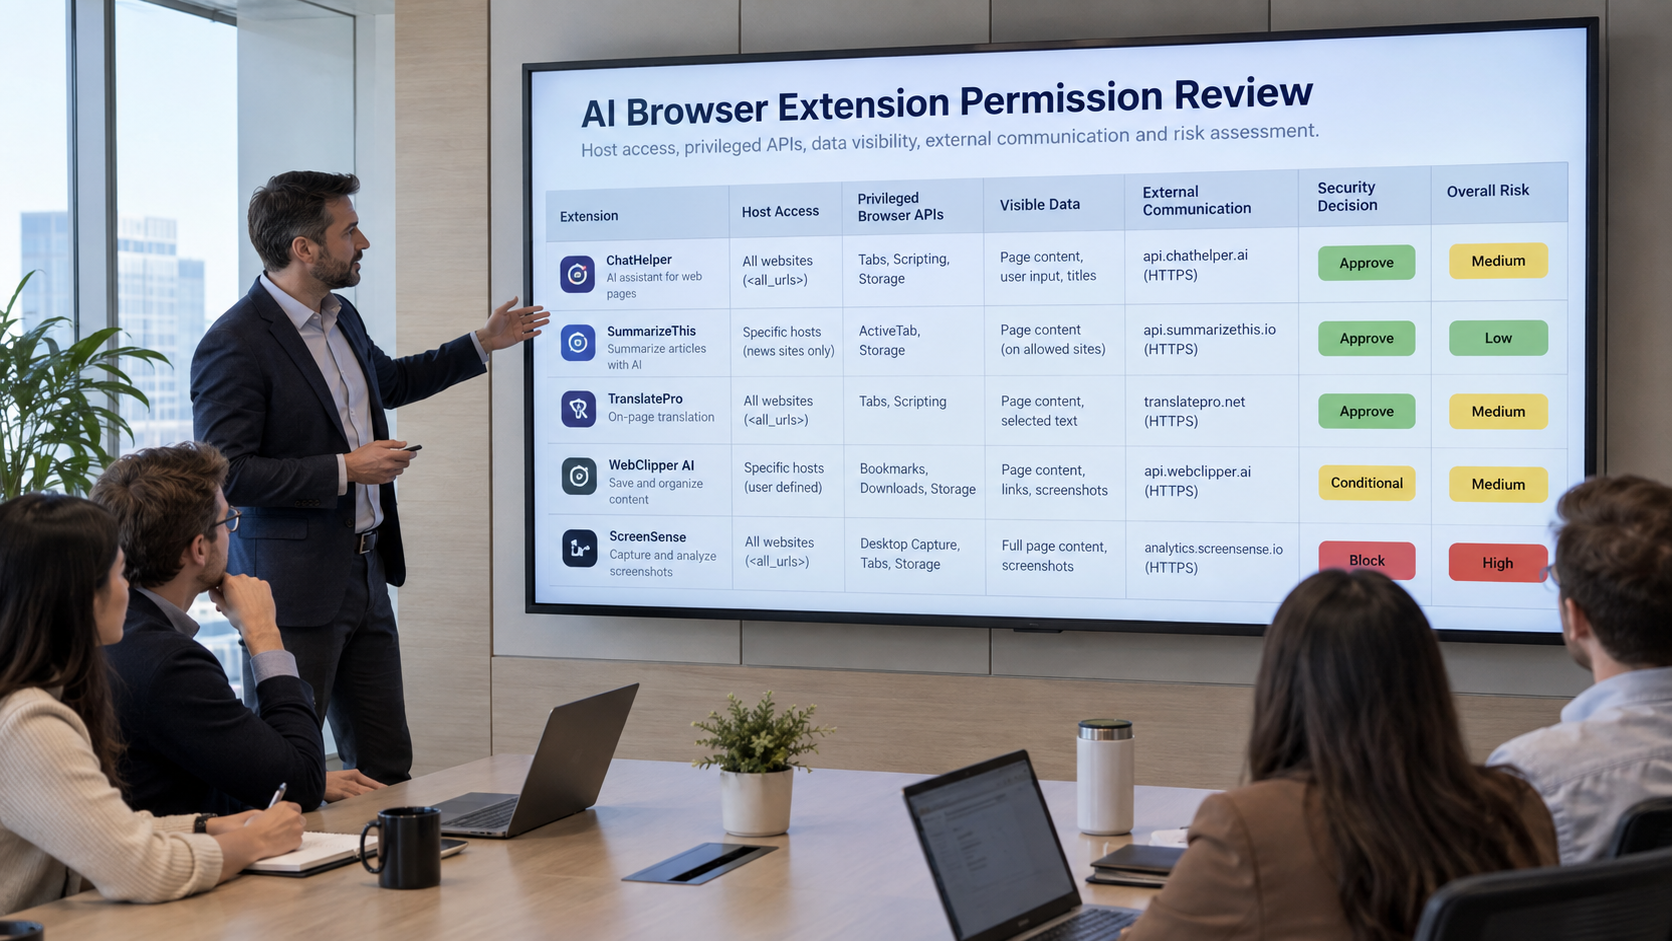
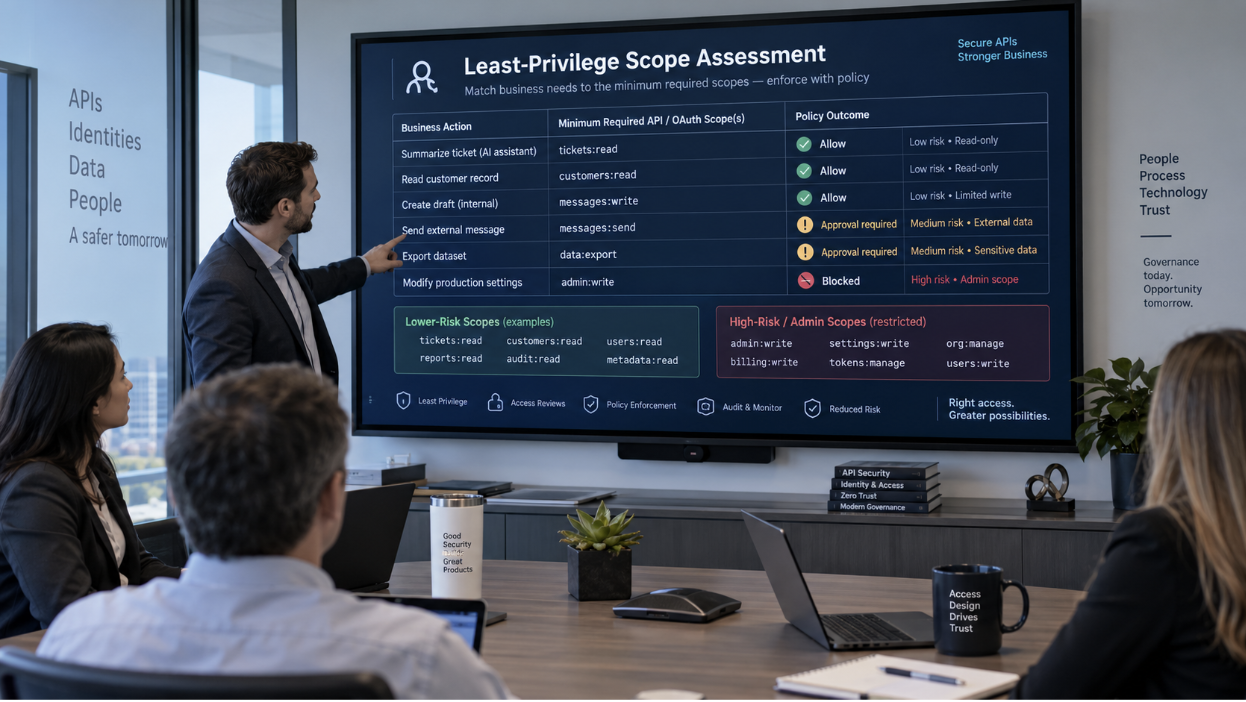
Figura 1. Una revisión de las extensiones del navegador debe comparar el acceso al host, las API privilegiadas del navegador, los datos visibles y la decisión de seguridad final en un solo lugar.
Por qué las extensiones de IA para navegadores crean un problema de seguridad distinto
Una extensión de navegador se ejecuta cerca del trabajo real del usuario. A diferencia de una aplicación web independiente, puede inspeccionar el contenido de las páginas que abre el empleado, interactuar con las pestañas, almacenar datos locales, inyectar scripts, leer texto seleccionado, observar la navegación o comunicarse con servicios externos. El riesgo práctico depende de los permisos en el manifiesto de la extensión, los patrones de host a los que puede acceder, el código que se ejecuta en los scripts de contenido o los service workers, y los puntos finales externos con los que se comunica la extensión.
La hoja de trucos sobre vulnerabilidades de extensiones de navegador de OWASP destaca el exceso de permisos, la fuga de datos, la comunicación insegura, las actualizaciones maliciosas, el paso de mensajes inseguro y la extracción de datos basada en DOM como riesgos que los desarrolladores y defensores de extensiones deben considerar. La guía de seguridad de extensiones de Chrome recomienda asimismo minimizar los permisos y limitar las acciones privilegiadas. Estos principios se vuelven aún más importantes cuando una extensión está habilitada para IA, ya que el destino puede ser un modelo o agente fuera del perímetro empresarial.
Por lo tanto, la pregunta de seguridad no es simplemente: "¿Es esta extensión maliciosa?". Una extensión legítima puede seguir creando una exposición inaceptable si tiene un acceso amplio a las páginas, envía contenido a una cuenta de IA personal o funciona bajo una sesión de empleado con altos privilegios. Por el contrario, una extensión con un propósito limitado, permisos de host restringidos, un inquilino de IA aprobado por la empresa y una propiedad clara puede ser aceptable incluso si procesa información interna.
1. Descubra todas las extensiones de IA en los perfiles de navegador gestionados
Comience por el inventario. Los equipos de seguridad deben identificar las extensiones relacionadas con la IA en Chrome, Edge, Firefox y cualquier entorno de navegador gestionado que utilicen los empleados. El proceso de descubrimiento debe registrar el ID de la extensión, el nombre, el editor, la versión, la fuente de instalación, los usuarios activos, el perfil del navegador, el dispositivo y si la extensión está instalada de forma forzosa, por el usuario o mediante carga lateral.
El inventario también debe distinguir entre los asistentes de IA evidentes y las extensiones que integran IA de forma silenciosa en otras funciones. Una herramienta de gramática, un asistente de reuniones, un ayudante de programación, un panel lateral de investigación, una herramienta de captura de pantalla, una utilidad de traducción o una extensión de enriquecimiento de ventas pueden enviar el contenido de la página a un servicio de IA, incluso cuando el nombre del producto no contenga la palabra "IA".
El artículo de AIBound sobre la superficie de ataque oculta de la IA resulta útil en este caso, ya que trata las extensiones de navegador, los servidores MCP y los agentes como recursos operativos que requieren una visibilidad continua, no una revisión única.
2. Inspeccione los permisos de host y las API privilegiadas del navegador
El siguiente paso es la revisión técnica de los permisos. Los permisos de host determinan con qué sitios web puede interactuar una extensión. Una extensión limitada a un pequeño conjunto de dominios aprobados genera una exposición diferente a la de una que solicita acceso a todos los sitios web. Las API privilegiadas pueden ampliar aún más ese alcance al permitir el acceso a pestañas, contenido del portapapeles, descargas, cookies, almacenamiento, solicitudes web o datos de navegación.
Revise los patrones de host exactos en lugar de confiar en la descripción de instalación que ve el usuario.
Marque <all_urls> o accesos igualmente amplios para un escrutinio adicional.
Identifique si la extensión puede leer o alterar el contenido de la página a través de scripts de contenido.
Revise los permisos de portapapeles, pestañas, cookies, descargas, webRequest, almacenamiento y scripting.
Determine si los permisos opcionales pueden sustituir a los permisos permanentes.
Compruebe si la extensión puede comunicarse con aplicaciones nativas o páginas web externas.
Registre los cambios de permisos entre versiones para que el alcance añadido active una nueva revisión.
Un permiso amplio no es automáticamente prueba de un comportamiento inseguro. Es una capacidad. El riesgo surge cuando esa capacidad se cruza con páginas confidenciales, usuarios privilegiados, destinos no confiables, una propiedad débil o una necesidad empresarial poco clara.
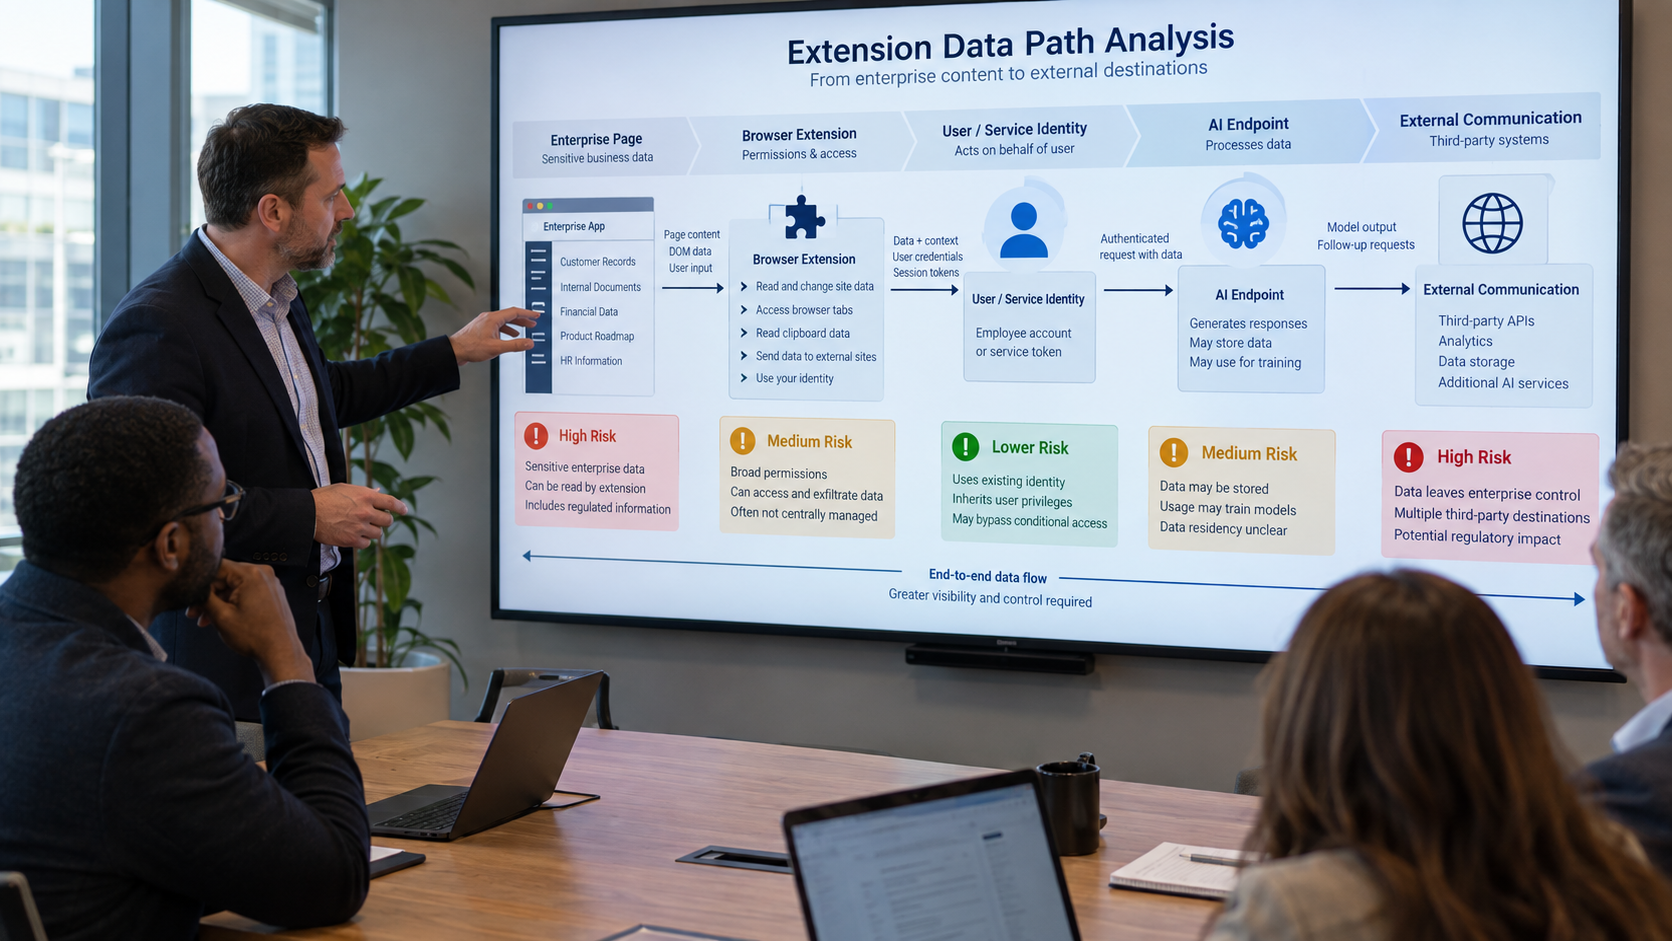
Figura 2. El riesgo de las extensiones de navegador abarca toda la ruta de datos: página empresarial, permisos de extensión, identidad del usuario o servicio, destino de la IA y comunicación externa.
3. Asocie la extensión con la identidad detrás de la sesión del navegador
Una extensión de navegador no funciona en el vacío. Opera mientras una persona está autenticada en los sistemas empresariales. Si un responsable financiero ha iniciado sesión en una plataforma financiera, un desarrollador está viendo un repositorio privado o un administrador está dentro de una consola en la nube, la extensión puede quedar expuesta a datos y acciones mucho más confidenciales que los disponibles para un usuario común.
Por eso, el modelo de Identidades y conexiones de AIBound es fundamental para el riesgo en el navegador. Los equipos de seguridad deben vincular el recurso de IA con la identidad humana o no humana con la que opera y comprender a qué sistemas puede acceder dicha identidad.
Identidad, departamento y puesto del empleado.
Estado privilegiado o administrativo.
Propiedad del perfil del navegador y confianza en el dispositivo.
Cuenta de IA empresarial frente a personal.
Sesiones activas en SaaS, nube, repositorios y aplicaciones internas.
Si la extensión recibe acceso delegado mediante OAuth además del acceso a la página.
Si muchas personas utilizan la misma extensión con privilegios sustancialmente diferentes.
4. Clasifique los datos que la extensión puede ver realmente
Una lista de permisos indica al equipo de seguridad a qué puede acceder la extensión. La clasificación de datos explica por qué ese acceso es importante. La misma extensión puede representar un riesgo bajo en sitios web públicos y un riesgo alto dentro de una base de datos de clientes o un espacio de trabajo de fusiones y adquisiciones.
Las categorías útiles según el contexto del navegador incluyen contenido público, información interna, datos confidenciales de clientes, datos personales regulados, código fuente, credenciales, hallazgos de seguridad, registros de empleados, información financiera, material legal y documentos estratégicos. Los equipos de seguridad no necesitan una clasificación perfecta desde el primer día; necesitan suficiente contexto para distinguir el uso productivo habitual de una exposición material.
Una técnica práctica consiste en asignar aplicaciones web sensibles y patrones de URL a categorías de datos. Cuando una extensión de IA se ejecuta en esos dominios, la plataforma de seguridad puede elevar el umbral de decisión o desactivar la extensión. Esto es mucho más preciso que bloquear la misma extensión en todas partes.
5. Evalúe el destino de la IA y el tipo de cuenta
A dónde envía los datos la extensión es tan importante como lo que puede leer. Un inquilino de IA aprobado por la empresa, con protecciones contractuales, controles administrativos, registros, políticas de retención y aplicación de identidad, tiene un perfil de confianza distinto al de una cuenta personal, un punto final desconocido, una API no revisada o un webhook controlado por desarrolladores.
La revisión del destino debe documentar la identidad del proveedor, la reputación del dominio, el tipo de cuenta, la retención de datos, los términos de entrenamiento del modelo, los controles administrativos admitidos, el cifrado, la residencia de los datos (cuando corresponda) y si la organización puede revocar el acceso rápidamente. Una extensión de navegador que envía texto a varios servicios de terceros merece un escrutinio mayor que una conectada únicamente a un único inquilino empresarial aprobado.
6. Combine permisos, identidad, datos y destino en una única decisión de riesgo
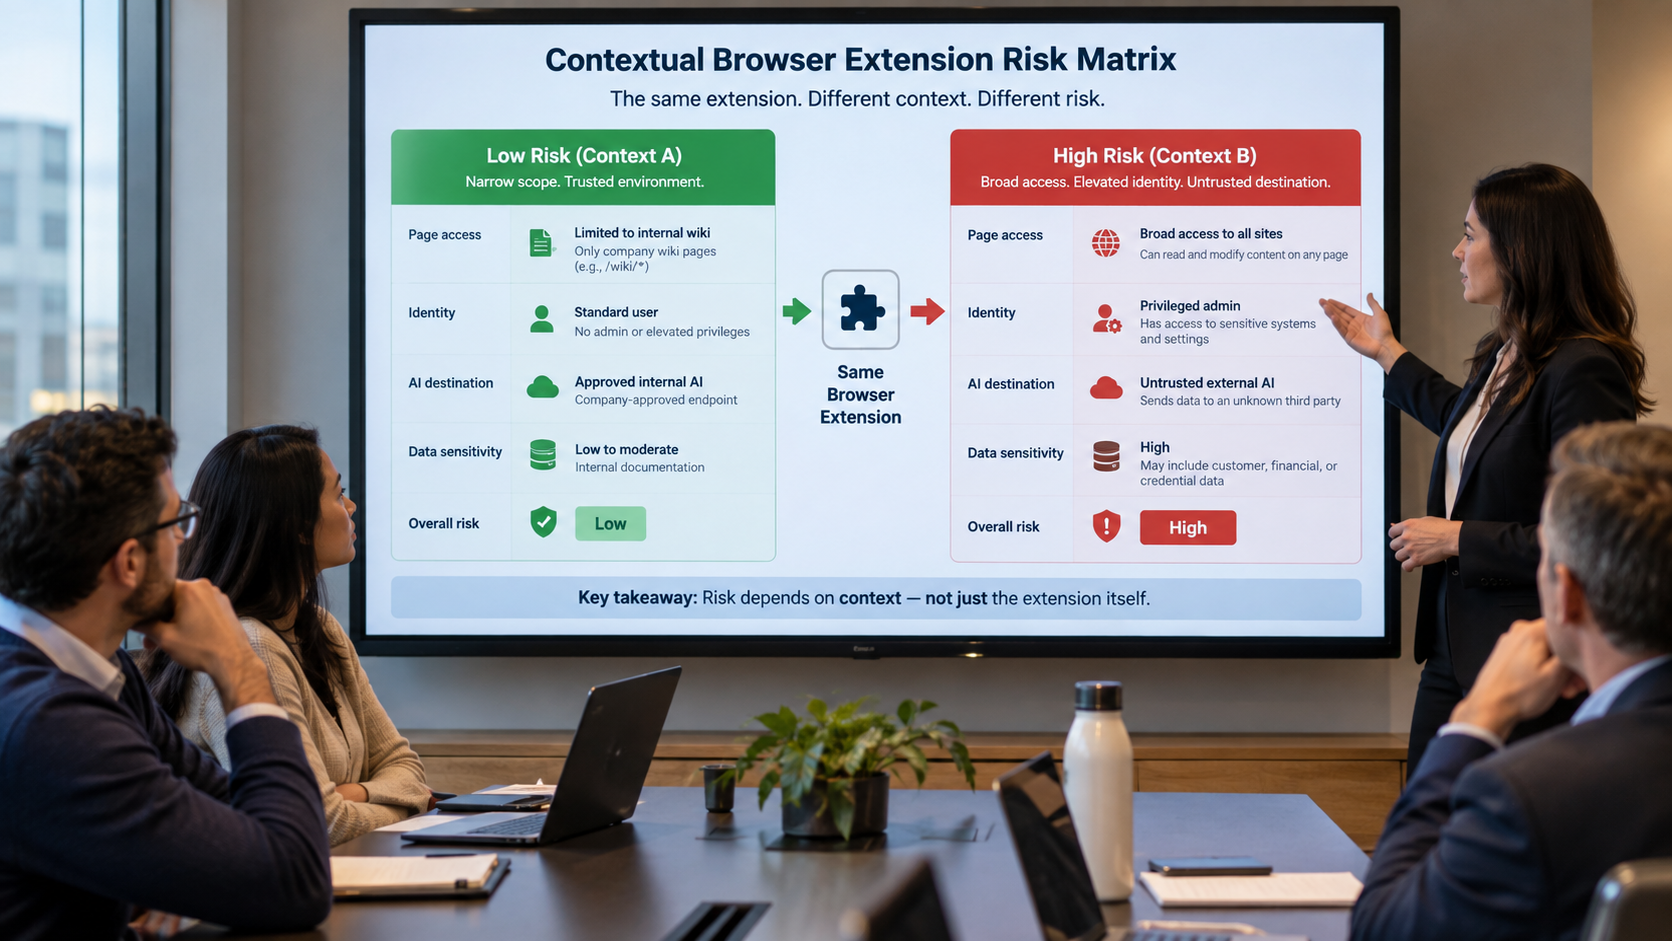
La mayor mejora respecto a las simples listas de permitidos es la puntuación contextual. El riesgo debe aumentar a medida que convergen múltiples condiciones preocupantes. Un permiso de host amplio puede ser manejable para un empleado con pocos privilegios en sitios públicos, pero ese mismo permiso se vuelve mucho más grave cuando un usuario privilegiado abre una aplicación sensible y la extensión se comunica con un servicio de IA desconocido.
Una puntuación de riesgo práctica puede considerar la amplitud de los permisos, el acceso a sitios sensibles, los privilegios de identidad, la procedencia de la extensión, la reputación del editor, la confianza en el destino, la comunicación externa, el comportamiento de actualización, el número de usuarios instalados, la importancia para el negocio y los controles compensatorios disponibles.
Este enfoque se alinea con el Marco de Gestión de Riesgos de IA del NIST, el cual alienta a las organizaciones a gestionar el riesgo de la IA mediante la gobernanza, el mapeo contextual, la medición y la gestión continua, en lugar de una única verificación técnica estática.
Figura 3. La misma extensión de navegador puede pasar de un riesgo bajo a uno alto cuando los permisos amplios se cruzan con datos confidenciales, identidades privilegiadas y un destino de IA no confiable.
7. Utilice controles proporcionales en lugar de una regla única de permitir o bloquear
Una vez que la organización cuenta con suficiente contexto, puede elegir una respuesta que preserve la utilidad de la IA mientras reduce la exposición. Vincule la respuesta al riesgo específico, no al miedo a la categoría.
Aprobar la extensión para usuarios definidos y sitios autorizados.
Permitir la extensión, pero desactivarla en dominios confidenciales.
Restringir el uso a una cuenta de IA empresarial.
Eliminar permisos innecesarios o requerir permisos de tiempo de ejecución opcionales.
Poner en cuarentena una nueva versión hasta que se revisen sus cambios de permisos.
Bloquear extensiones de editores desconocidos o canales de distribución no confiables.
Deshabilitar destinos externos que no estén aprobados.
Eliminar la extensión automáticamente mediante los controles de gestión de endpoints o navegadores existentes.
Requerir una excepción con límite de tiempo y un responsable comercial designado para casos especiales.
Este modelo de política ofrece a los empleados una vía hacia la productividad aprobada en lugar de obligar a seguridad a elegir entre una adopción sin control y una prohibición generalizada.
8. Supervise las actualizaciones de extensiones y la desviación de permisos
La aprobación no es permanente. Las extensiones cambian de versión, los editores cambian de propietario, se activan permisos opcionales y se pueden añadir nuevos destinos de IA. Una extensión que antes era aceptable puede volverse riesgosa sin que el usuario reinstale nada.
El monitoreo continuo debe detectar cambios de versión, acceso a nuevos hosts, solicitudes de nuevas API privilegiadas, cambios en puntos finales externos, transiciones de cuentas empresariales a personales, aumento del uso en sitios confidenciales, cambios de editor o firma, y un crecimiento inusual en la población de usuarios.
Una alerta de desviación de permisos debe activar una revisión específica. El equipo de seguridad debe comparar la línea base aprobada con los nuevos permisos efectivos y evaluar si el propósito comercial aún justifica el alcance adicional.
9. Cree un flujo de trabajo de aprobación con propietarios designados
Cada extensión de IA importante debe tener un propietario. La propiedad evita que los recursos descubiertos permanezcan indefinidamente en un estado "pendiente" sin nadie responsable de la decisión. El propietario debe poder explicar por qué se necesita la extensión, qué equipos la utilizan, qué datos maneja y qué dejaría de funcionar si se eliminara.
Descubra la extensión e identifique a los usuarios activos.
Inspeccione el manifiesto, el editor, la versión, los permisos y los destinos.
Asigne la extensión a identidades de usuario, sitios confidenciales y propósitos comerciales.
Evalúe el riesgo utilizando permisos, datos, identidad, destino y contexto comercial.
Apruebe, restrinja, ponga en cuarentena o bloquee con una justificación documentada.
Monitoree los cambios continuamente y revise las desviaciones importantes.
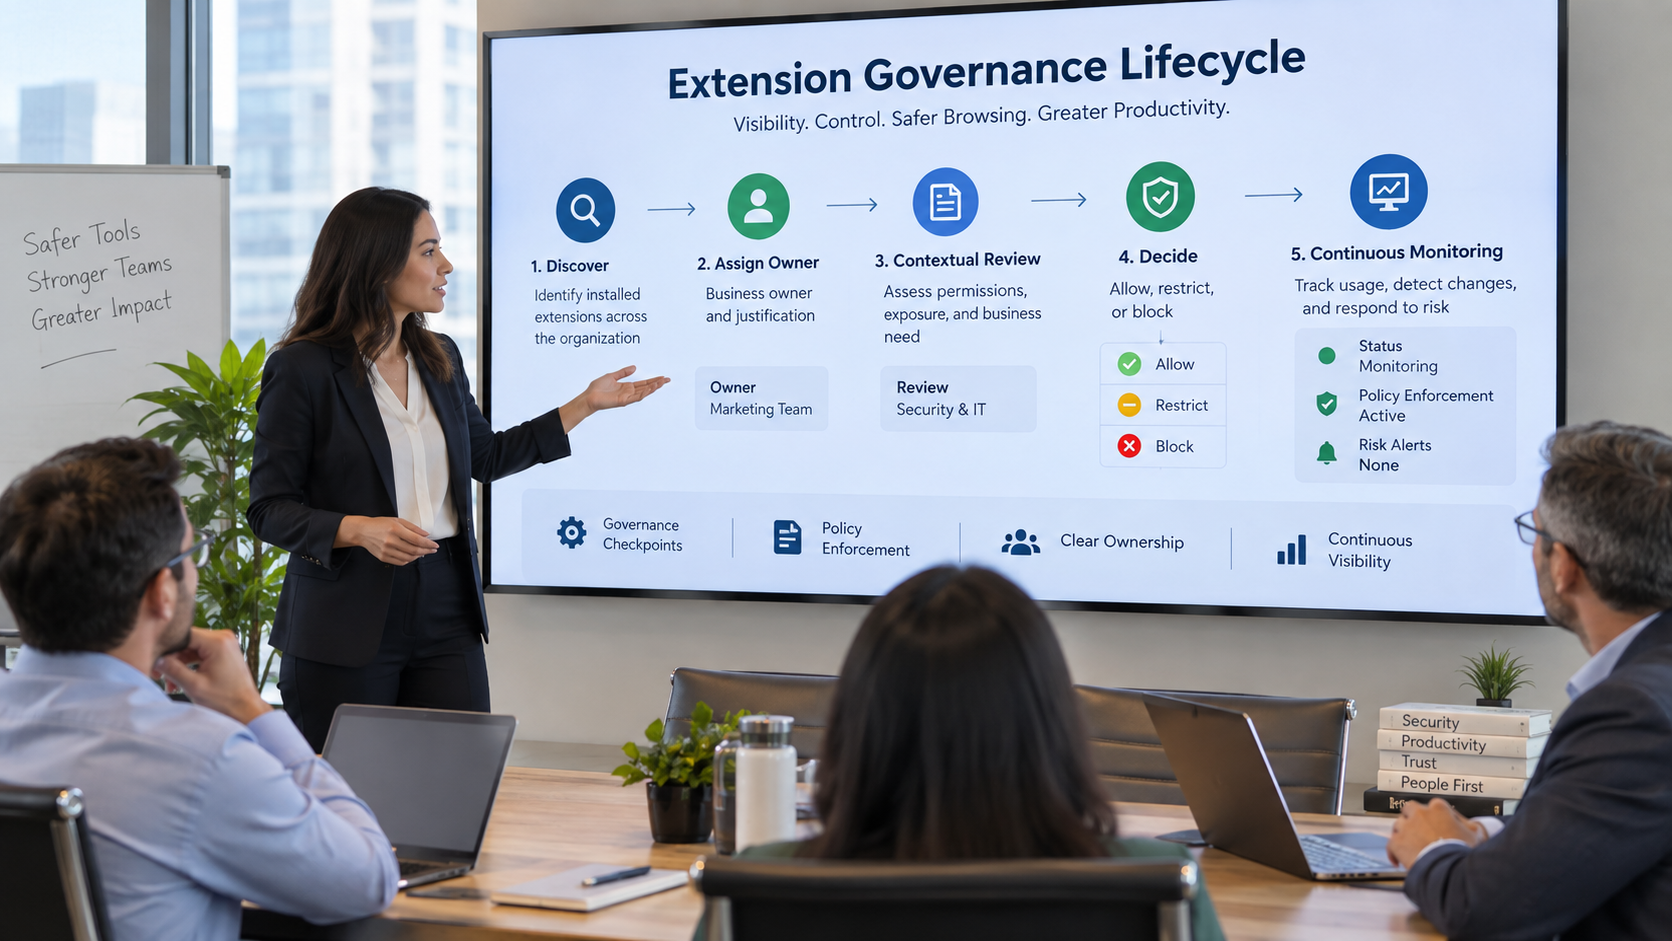
Figura 4. Un programa de extensiones maduro convierte el descubrimiento en un ciclo de vida gobernado con propiedad, revisión contextual, aplicación proporcional y monitoreo continuo.
10. Ofrezca a los empleados alternativas aprobadas
La IA en la sombra suele indicar una necesidad comercial real. Si los empleados instalan una extensión de investigación de IA porque el entorno aprobado no ofrece una forma rápida de resumir contenido web, seguridad debe tratar ese comportamiento como datos de demanda útiles. Bloquear la extensión sin resolver la necesidad puede simplemente trasladar la actividad a un dispositivo personal o a una cuenta no administrada.
Publique un catálogo de extensiones aprobadas, explique qué categorías de datos pueden utilizarse, proporcione cuentas de IA empresariales cuando sea práctico, cree un proceso de revisión rápida para solicitudes de bajo riesgo y muestre a los empleados qué utilizar en su lugar cuando se restrinja una herramienta. El flujo de trabajo más seguro también debería ser el flujo de trabajo legítimo más sencillo.
Métricas que los líderes de seguridad deben seguir
Total de extensiones de navegador relacionadas con IA descubiertas.
Porcentaje con un propietario comercial designado.
Porcentaje aprobado, restringido, pendiente de revisión, en cuarentena o bloqueado.
Extensiones con permisos de host amplios.
Extensiones capaces de ejecutarse en aplicaciones empresariales confidenciales.
Usuarios con roles privilegiados y extensiones de alto riesgo.
Extensiones que envían datos a destinos de IA personales o desconocidos.
Tiempo promedio desde el descubrimiento hasta la decisión.
Cambios en permisos o destinos detectados tras la aprobación.
Intentos de instalación repetidos tras un bloqueo o restricción.
Un plan práctico de seguridad para extensiones de navegador en 30 días
Días 1-10: Establecer visibilidad
Inventaríe las extensiones relacionadas con IA en los perfiles de navegador gestionados, agrúpelas por editor y propósito, identifique a los usuarios activos y marque los permisos amplios. Cree una lista inicial de dominios empresariales confidenciales donde el acceso de las extensiones requiera un escrutinio adicional.
Días 11-20: Añadir contexto
Vincule las extensiones con los usuarios, el nivel de privilegios, el tipo de cuenta, las aplicaciones confidenciales, el responsable del negocio y el destino de la IA. Cree una puntuación de riesgo contextual sencilla y defina qué combinaciones requieren una restricción o revisión inmediata.
Días 21-30: Aplicar y supervisar
Apruebe las extensiones de bajo riesgo, restrinja el acceso a dominios confidenciales siempre que sea posible, bloquee las extensiones no confiables, establezca un proceso de excepciones y configure alertas para cambios en versiones, permisos, editores y destinos.
Preguntas frecuentes
¿Son las extensiones de IA para navegadores intrínsecamente inseguras?
No. El riesgo depende de lo que la extensión pueda acceder, qué identidad esté activa, qué datos estén presentes, a dónde se envíe la información, cómo la gestione el proveedor y si la organización puede supervisar y revocar el acceso. Unos permisos limitados y un destino empresarial aprobado pueden reducir el riesgo de forma significativa.
¿Deberíamos bloquear todas las extensiones que solicitan acceso amplio a las páginas?
El acceso amplio debería activar un escrutinio, no una conclusión automática. Algunas funciones legítimas requieren un acceso amplio. La pregunta importante es si el propósito comercial justifica el alcance y si las páginas confidenciales, los usuarios privilegiados y los destinos externos crean una exposición inaceptable.
¿Puede la gestión de endpoints por sí sola resolver este problema?
La gestión de endpoints y navegadores son capas de aplicación importantes, pero la seguridad aún requiere un contexto específico de IA para saber qué extensiones son relevantes y por qué. El inventario, el mapeo de identidades, el contexto de los datos, la confianza en el destino y la evaluación continua de riesgos convierten la telemetría bruta de las extensiones en una decisión defendible.
¿Qué debería activar una revisión tras la aprobación?
Los nuevos permisos, la ampliación de patrones de host, un cambio de editor, un nuevo endpoint externo, un cambio de versión importante, el uso por parte de usuarios privilegiados, el acceso a una nueva aplicación sensible o un cambio en el tipo de cuenta deben considerarse motivos de revisión material.
Conclusión
Las extensiones de navegador con IA integran la inteligencia artificial directamente en las aplicaciones que los empleados utilizan a diario. Esa proximidad es precisamente lo que las hace útiles y, al mismo tiempo, lo que las convierte en un problema de seguridad. La solución no es juzgar las extensiones por su nombre o categoría, sino comprender la ruta completa desde la página del navegador hasta la extensión, la identidad, los datos, el destino de la IA y la comunicación externa.
Las empresas que descubren continuamente las extensiones, inspeccionan los permisos, mapean la identidad y el contexto de los datos, evalúan la confianza en el destino, aplican controles proporcionales y supervisan los cambios pueden fomentar la adopción de IA sin otorgar a código de navegador no revisado un acceso innecesario al trabajo más sensible de la organización.
See Your AI Attack Surface
Discover every AI tool, agent, and model running in your enterprise — before attackers do.